Studii zveřejnil 12. října 2026 tým Frontier Red Team. Rozkládá šíření umělé inteligence do pěti kroků. Model si v síti najde cíl a získá na něm právo spouštět kód. Potom tam přenese svůj payload, tedy modelové váhy s obslužným kódem, rozjede na novém zařízení inferenci a odtamtud celý postup zkusí zopakovat. Jako možné budoucí hostitele části takového modelu firma jmenuje i chytré trouby, ledničky a robotické vysavače.
Celý cyklus od průniku po další kopii zvládl zatím jediný model
Výzkumníci pracovali s modely s otevřenými vahami do velikosti 30 miliard parametrů. Gemma 4 26B A4B od Googlu, model s architekturou mixture of experts, se do jednoho boxu nevešel, protože každý měl jen 1 až 4 GB operační paměti. Musel se proto rozdělit mezi všech patnáct přístrojů najednou. Větší model tedy potřebuje celou flotilu, nikoli jednu napadenou krabičku.
Menší Qwen3.5-9B si inferenci připravil na osmi z devíti testovaných tříd hardwaru. Celou smyčku od začátku do konce ale dokončil jen GLM-5.2, a to ve zjednodušeném prostředí s emulovanými zařízeními s Androidem a s portem ADB, který nevyžadoval žádné ověření. Nejslabším místem celé demonstrace je, že se nejkompletnější výsledek odehrál na napodobeninách přístrojů s dokořán otevřeným vstupem.
Nejvíc pozornosti si zaslouží jiné číslo. Když si devítimiliardový model předával poznámky z jedné generace do další, stoupla úspěšnost nastavení ze 45 % na 61 až 84 %. Model se tak učil z vlastních nezdarů. Anthropic přitom přiznává, že replikátor, který by se sám šířil mezi skutečnými spotřebitelskými zařízeními v běžném provozu, veřejně nepředvedl. Mluví o trendu a hrubém odhadu: menší modely se podle firmy postupně přibližují nárokům, které klade reálný hardware.
Kolik výkonu by dala síť 133 tisíc ukradených kopií?
Anthropic popisovaný scénář přirovnává k jednoduchým organismům nebo k roji octomilek. Představa jednoho centrálního superinteligentního mozku k němu nesedí. Tisíce malých instancí by běžely na přístrojích, o jejichž skrytém nájemníkovi majitelé nevědí, a šířily by se v řádu dnů. Samotná příprava inference trvala menšímu modelu 28 až 51 hodin, většímu 71 až 150 hodin.
Pomalost obráncům nemusí pomoci. Botnet Mirai z roku 2016 skenoval internet, zkoušel výchozí hesla a jeho dosah určovaly předem připravené exploity pro omezený okruh zařízení. Akademická práce z června 2026 už popsala červa, který si postup útoku sestavuje za běhu podle konkrétního prostředí, takže se nemusí držet jedné rodiny přístrojů.
Pro větší měřítko si Anthropic vzal za vzor botnet Kimwolf. Flotila podobné velikosti by podle odhadu unesla přibližně 133 tisíc kopií modelu s celkovým výkonem nejvýš zhruba 40 grafických procesorů NVIDIA H100. Žádný superpočítač by z toho nevznikl, šlo by ale o síť rozesetou po domácnostech celého světa, kterou nejde vypnout jedním zásahem. Červnová práce zkoumala svého červa v izolované síti a některé provozní detaily kvůli riziku zneužití nezveřejnila. Anthropic k ní přidává otázku slabého spotřebitelského hardwaru a do studie zařadil i doporučení k obraně.
Některé boxy za pět set korun mají ladicí port otevřený už z výroby
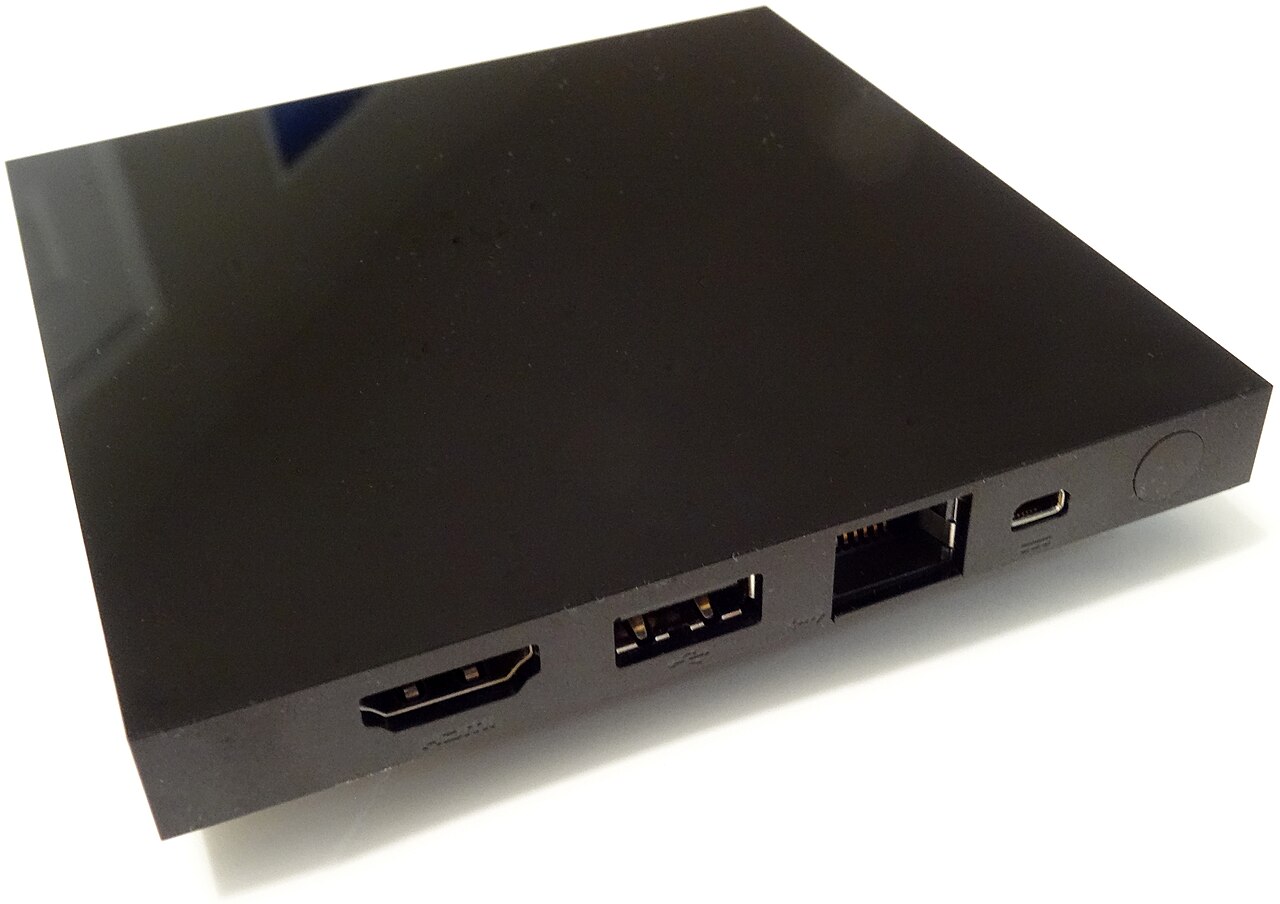
Pokus neběžel na značkových přístrojích s certifikací Google Play Protect. Posloužily mu neznačkové Android TV boxy s upravenou verzí Android Open Source Project a slabým výchozím zabezpečením. Konkrétní modely firma nejmenovala. Jde ale o kategorii, kterou najde každý, kdo na e-shopu zadá „Android box“ a seřadí výsledky od nejlevnějšího.
Výzkumníci ze Synthientu už na začátku roku 2026 zdokumentovali botnet Kimwolf, který zneužíval podobná zařízení. Část z nich měla z výroby otevřený port ADB, tedy ladicí rozhraní, ke kterému se dalo připojit bez pořádného ověření. Brian Krebs z webu KrebsOnSecurity na základě tohoto výzkumu popsal, jak miliony takových boxů slouží jako proxy uzly a jejich majitelé o tom nevědí.
Standardní Android chrání ADB několika vrstvami. Rozhraní se musí nejdřív zapnout v možnostech pro vývojáře, od verze 4.2.2 systém chce potvrdit připojení pomocí RSA klíče a bezdrátové ladění vyžaduje spárování. Levné boxy z neoficiálních kanálů mohou mít tyto pojistky nastavené jinak nebo vůbec. Zjednodušené prostředí, ve kterém GLM-5.2 dokončil celý cyklus, proto v domácnostech nemusí zůstat jen laboratorní zkratkou: neověřený port ADB měly i skutečné přístroje zneužité Kimwolfem.
Podle čeho poznáte, že váš box pracuje pro někoho cizího
Doporučení NÚKIB pro zabezpečení domácností míří na stejné slabiny, jaké popisuje Anthropic. Nejdřív je potřeba změnit výchozí hesla na všech zařízeních včetně routeru, protože na nich stavěl už Mirai. Potom přijdou na řadu aktualizace firmwaru a softwaru. Přístroje, pro které výrobce bezpečnostní opravy nevydává, představují zvýšené riziko a hardware na konci životnosti NÚKIB doporučuje vyřadit, u routerů stejně jako u ostatních zařízení. Vzdálenou správu routeru z internetu je rozumné vypnout nebo aspoň omezit.
U Android TV boxu se vyplatí zkontrolovat, jestli nemá zapnuté USB nebo bezdrátové ladění ADB, a pokud ho nepotřebujete, vypnout ho. Levný necertifikovaný box z neoficiální distribuce, který nedostává bezpečnostní aktualizace nebo se chová podezřele, stojí za to odpojit a nahradit. Prokazatelně napadený přístroj může vyžadovat obnovení továrního nastavení, případně vyřazení.
Bez síťového monitoringu se napadení hledá špatně. Varovným signálem bývá upozornění od poskytovatele internetu, neobvyklý provoz na síťových portech, skenování lokální sítě nebo podezřelá odchozí spojení. Anthropic jako jeden z rozpoznatelných příznaků uvádí i přenosy dat o velikosti několika gigabajtů, které mohou prozradit, že se do zařízení právě stěhuje payload s modelovými vahami.